Esta herramienta es clave para evaluar la postura de ciberseguridad de la organización, identificar brechas, y priorizar acciones estratégicas que fortalezcan la resiliencia tecnológica frente a incidentes y regulaciones actuales.
1. Gobernanza y Políticas
- Existe una política de seguridad formal y difundida
- Hay un responsable designado de ciberseguridad
- Se realizan evaluaciones de riesgos periódicas
- Hay un plan de continuidad operacional y respuesta a incidentes
- Se definen y controlan niveles de acceso por rol
2. Dispositivos y Sistemas
- Sistemas operativos actualizados y soportados
- Parcheo regular de sistemas críticos
- Antivirus/EDR instalados y actualizados
- Inventario completo de activos TI
- MFA habilitado en sistemas sensibles
3. Redes y Accesos
- Segmentación de redes (oficina, invitados, críticos)
- Firewalls correctamente configurados y monitoreados
- VPN con MFA y políticas de acceso claras
- Registros de acceso y actividad habilitados
- Restricciones IP o geográficas en accesos administrativos
4. Correo y Concientización
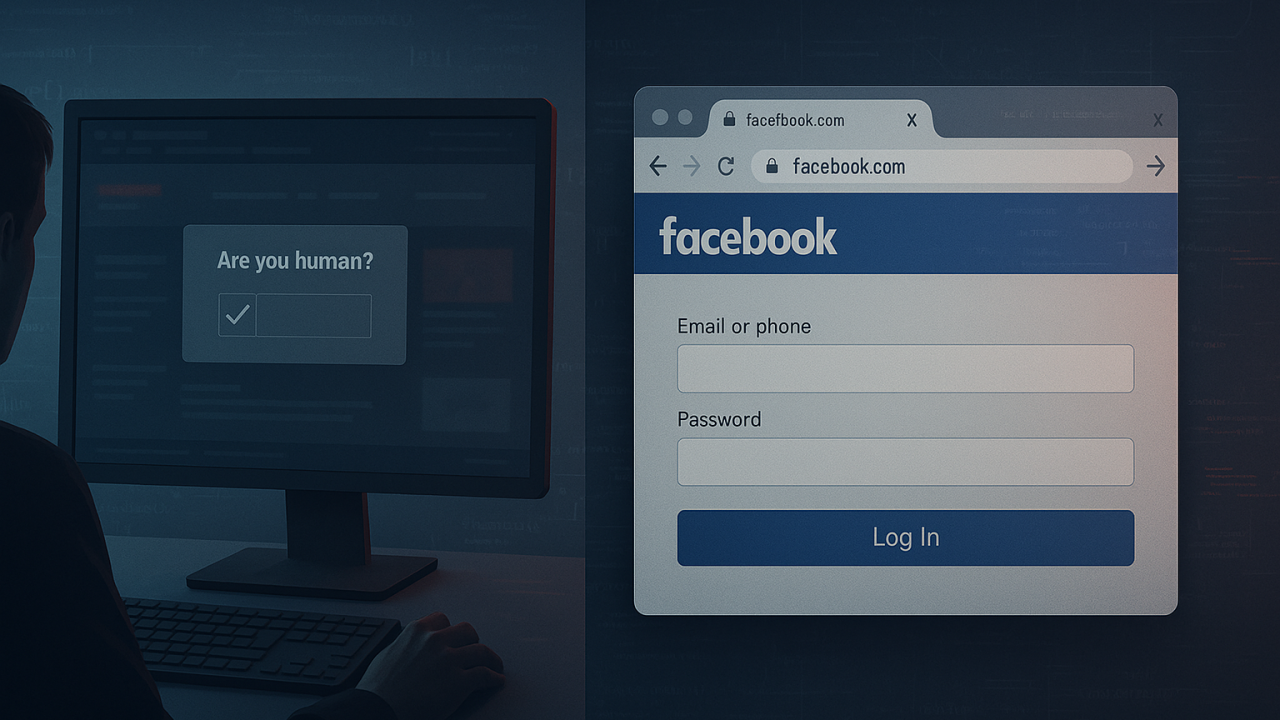
- Filtros antispam y antiphishing activos
- Campañas periódicas de concientización
- Simulaciones de phishing ético al menos 1–2 veces al año
- Canal de reporte rápido para correos sospechosos
- Políticas de contraseñas seguras y rotación regular
5. Monitoreo y Respuesta
- Monitoreo 24/7 de sistemas críticos
- Alertas detectadas y respondidas en tiempo real
- Procedimiento de escalamiento documentado
- Evidencia de incidentes almacenada para análisis posterior
- Simulacros de respuesta a incidentes realizados
6. Cumplimiento y Mejora Continua
- Revisión periódica de cumplimiento normativo (Ley Marco/OIV, ISO, NIST)
- Auditorías internas o externas regulares
- Documentación de lecciones aprendidas post incidentes
- Actualización de políticas ante cambios tecnológicos o legales
- Indicadores de madurez de ciberseguridad definidos y medidos
7. Conclusión y Plan de Acción
- Implementar política de contraseñas ✓
- Auditorías internas o externas regulares ✓
- Realizar simulación de phishing ✓
- Actualización de políticas ante cambios tecnológicos o legales ✓
Recomendación:
Abordar primero los puntos marcados como No Cumple en áreas críticas como accesos, concientización y respuesta a incidentes.
Se sugiere revisar este plan de acción para evaluar avances y ajustar prioridades según el contexto operativo y regulatorio