Objetivo
Reducir el riesgo de phishing disminuyendo la dependencia del error humano y reforzando controles técnicos y operativos.
Cómo usar esta guía
- Revisión rápida
- Enfoque práctico
- Priorizar impacto, no complejidad
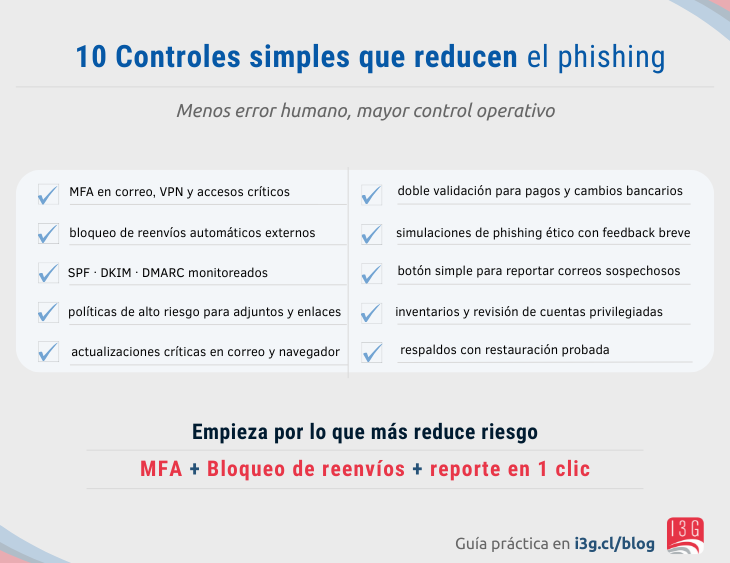
1. MFA en correo, VPN y accesos críticos
Qué hacer
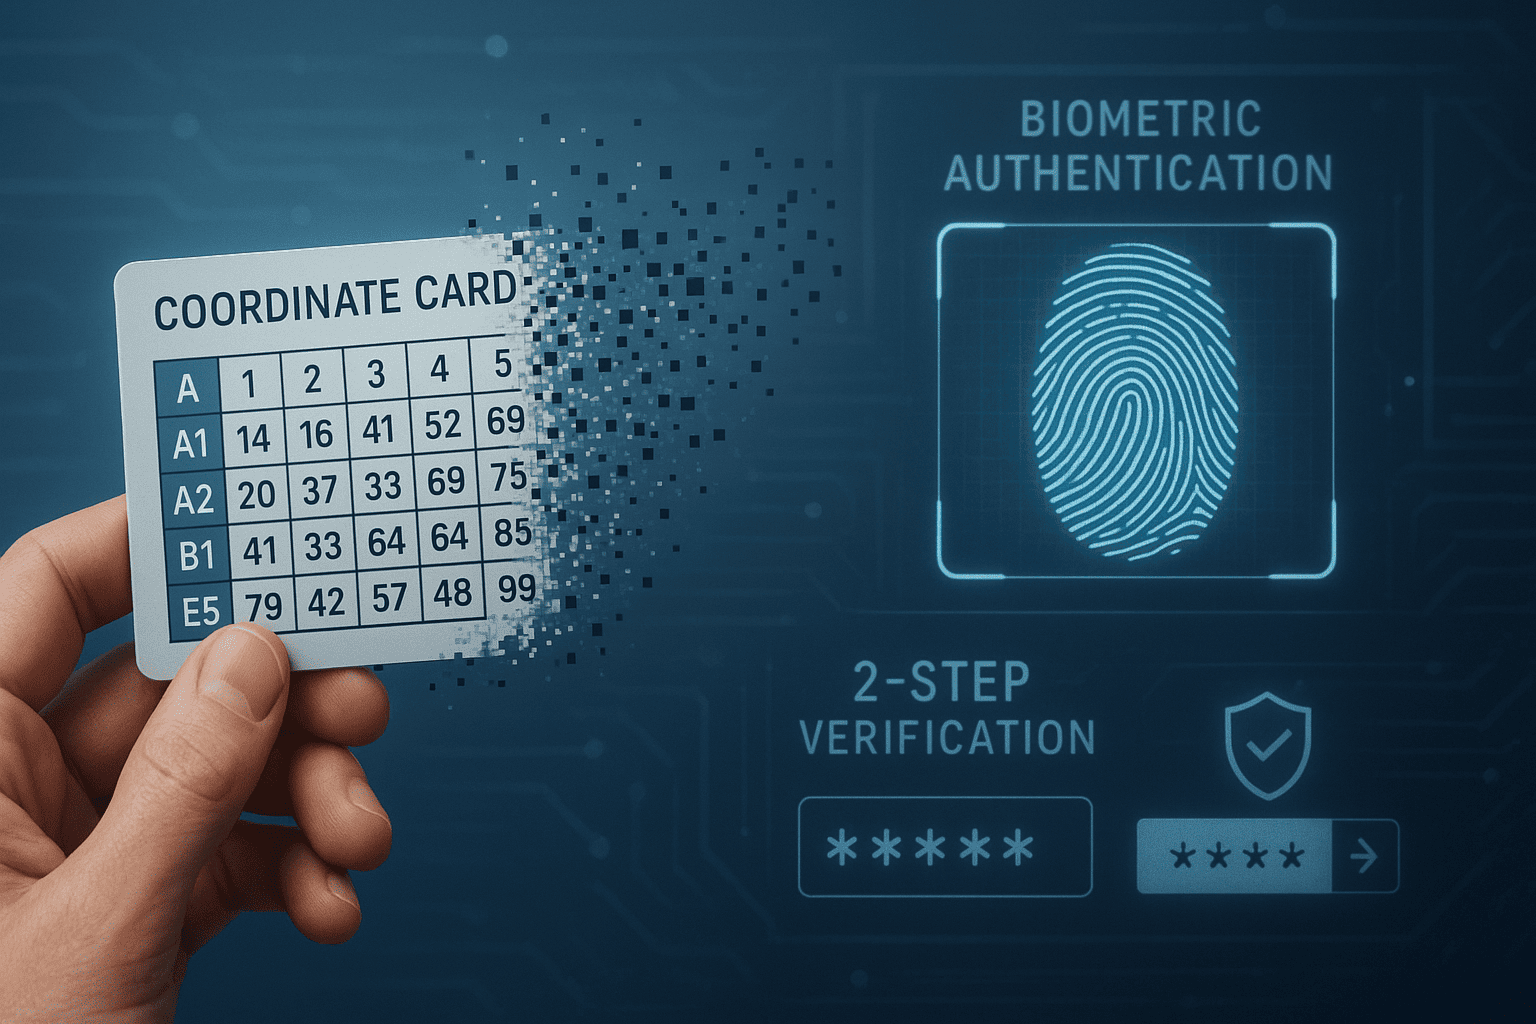
- Activar MFA obligatorio en correo corporativo
- Aplicar MFA en VPN, escritorios remotos y accesos administrativos
Por qué importa
La mayoría de los ataques de phishing buscan robar credenciales.
El MFA bloquea el acceso incluso si la contraseña fue comprometida.
Checklist rápido
☐ MFA activo en correo
☐ MFA activo en accesos remotos
☐ MFA activo en cuentas privilegiadas
2. Bloqueo de reenvíos automáticos externos
Qué hacer
- Bloquear reglas de reenvío automático hacia correos externos
- Alertar cuando se cree una regla sospechosa
Por qué importa
El atacante suele crear reenvíos para mantener acceso silencioso a la información.
Checklist
☐ Reenvíos externos bloqueados
☐ Alertas configuradas
3. SPF, DKIM y DMARC monitoreados
Qué hacer
- Configurar SPF, DKIM y DMARC
- Monitorear reportes DMARC regularmente
Por qué importa
Reduce la suplantación de dominio y mejora la detección de correos falsos.
Checklist
☐ SPF configurado
☐ DKIM activo
☐ DMARC en monitoreo o enforcement
4. Políticas de alto riesgo para adjuntos y enlaces
Qué hacer
- Bloquear tipos de archivo peligrosos
- Analizar enlaces en tiempo real
- Advertencias visibles al usuario
Por qué importa
Los adjuntos y enlaces siguen siendo el principal vector de infección.
Checklist
☐ Tipos de archivo restringidos
☐ Análisis de enlaces activo
5. Actualizaciones críticas en correo y navegador
Qué hacer
- Mantener clientes de correo y navegadores actualizados
- Priorizar parches de seguridad
Por qué importa
Muchas campañas aprovechan vulnerabilidades conocidas, no técnicas avanzadas.
Checklist
☐ Navegadores actualizados
☐ Clientes de correo al día
6. Doble validación para pagos y cambios bancarios
Qué hacer
- Confirmación fuera del correo (llamada, sistema interno)
- Separación de funciones
Por qué importa
Previene fraude por correo comprometido o suplantado.
Checklist
☐ Doble validación definida
☐ Proceso documentado
7. Simulaciones de phishing ético con feedback breve
Qué hacer
- Simulaciones periódicas
- Feedback corto y claro, sin castigo
Por qué importa
Refuerza la detección real y mejora la reacción ante ataques reales.
Checklist
☐ Simulaciones activas
☐ Feedback inmediato
8. Botón simple para reportar correos sospechosos
Qué hacer
- Botón visible en el cliente de correo
- Canal claro de reporte
Por qué importa
Acelera la detección y reduce el tiempo de exposición.
Checklist
☐ Botón instalado
☐ Flujo de respuesta definido
9. Inventario y revisión de cuentas privilegiadas
Qué hacer
- Listar cuentas con privilegios
- Revisar accesos periódicamente
Por qué importa
Las cuentas privilegiadas son el objetivo final del phishing avanzado.
Checklist
☐ Inventario actualizado
☐ Revisiones periódicas
10. Respaldos con restauración probada
Qué hacer
- Respaldos automáticos
- Pruebas reales de restauración
Por qué importa
No evita el phishing, pero reduce el impacto cuando algo falla.
Checklist
☐ Backups activos
☐ Restauración probada
Empieza por lo que más reduce riesgo
MFA + Bloqueo de reenvíos + Reporte en 1 clic
No se trata de hacer todo de inmediato,
sino de implementar primero lo que más impacto tiene.
Guía práctica disponible en i3g.cl/blog
I3G Ciberseguridad, tu tranquilidad digital, nuestra mayor responsabilidad.