CONCIENTIZACIÓN EN CIBERSEGURIDAD · I3G
Phishing: una decisión a tiempo puede evitar un fraude
Lo urgente no siempre es real. Detenerse unos segundos antes de responder, descargar un archivo o hacer clic puede marcar la diferencia.
Phishing: una decisión a tiempo
Video de concientización en ciberseguridad desarrollado por I3G.
Idea central: antes de confiar, detente, revisa y verifica.
¿Qué es el phishing?
El phishing es una técnica de engaño digital diseñada para conseguir que una persona realice voluntariamente una acción que beneficia al atacante. Puede intentar convencernos de entregar una contraseña, ingresar credenciales en un sitio falso, descargar un archivo malicioso, abrir un documento, realizar un pago, revelar información confidencial o simplemente hacer clic en un enlace.
La característica fundamental del phishing es que el delincuente no intenta necesariamente atacar primero a la tecnología. Intenta engañar a la persona que utiliza esa tecnología.
Una trampa diseñada para parecer real
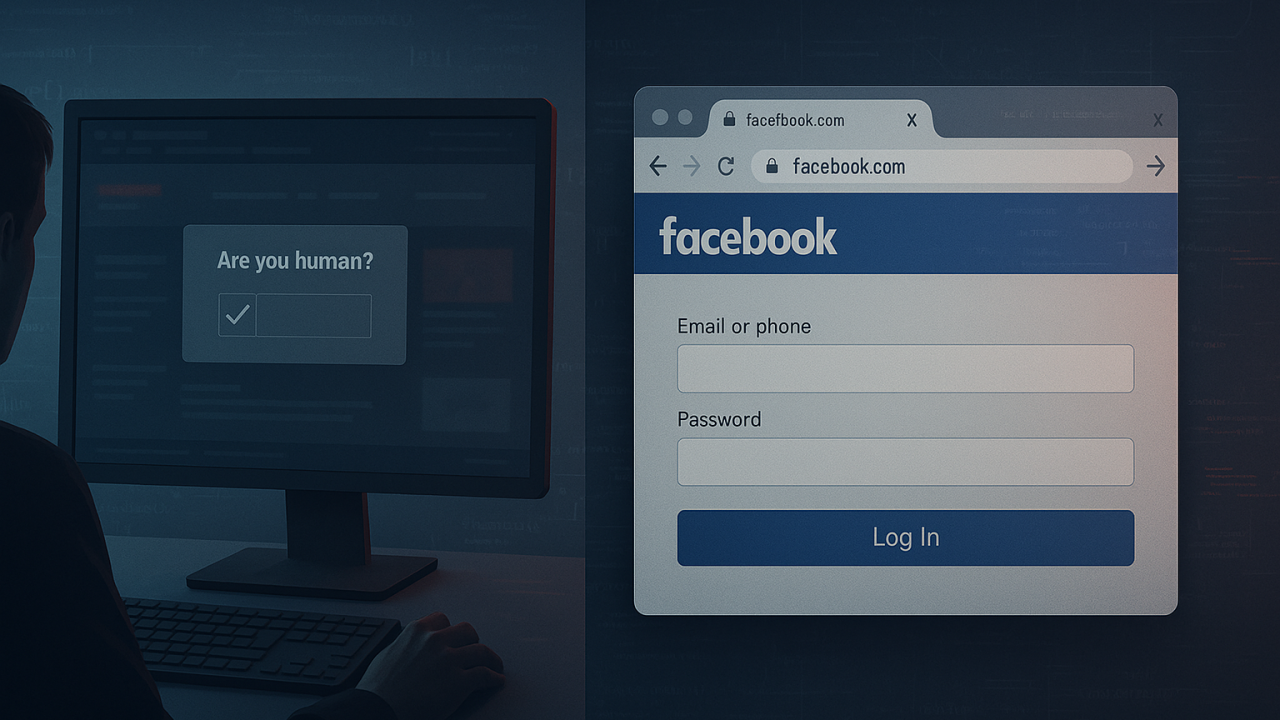
Los ataques funcionan porque reproducen situaciones habituales: un aviso de seguridad, una cuenta que supuestamente será suspendida, una factura pendiente, una solicitud urgente de un jefe o un enlace para confirmar una entrega. Un atacante puede copiar logotipos, colores corporativos, firmas, páginas de autenticación, nombres de compañeros, proveedores o servicios conocidos.
Un mensaje malicioso no necesita ser perfecto. Solo necesita parecer suficientemente convincente durante algunos segundos.
La Inteligencia Artificial está haciendo estos ataques más convincentes
Durante años fue relativamente habitual encontrar phishing con traducciones deficientes, errores ortográficos o mensajes poco naturales. Eso está cambiando. La IA puede ayudar a generar comunicaciones correctamente redactadas, personalizadas, coherentes con un contexto empresarial y mucho más difíciles de distinguir de un mensaje legítimo.
También puede utilizarse para imitar estilos de escritura, crear imágenes, producir sitios falsos más realistas o reproducir voces. Por eso, la ausencia de errores no demuestra que un mensaje sea legítimo.
Las señales están frente a ti
🚨 Urgencia
Mensajes como “tu cuenta será suspendida hoy” o “confirma ahora” buscan reducir el tiempo disponible para pensar.
👤 Remitente
El nombre visible puede parecer conocido, pero la dirección real puede pertenecer a otro dominio. Revisa siempre la dirección completa.
🔗 Enlaces
El texto de un enlace puede decir una cosa y dirigir a otra. Comprueba el destino real antes de hacer clic, especialmente si te solicita iniciar sesión.
📎 Archivos inesperados
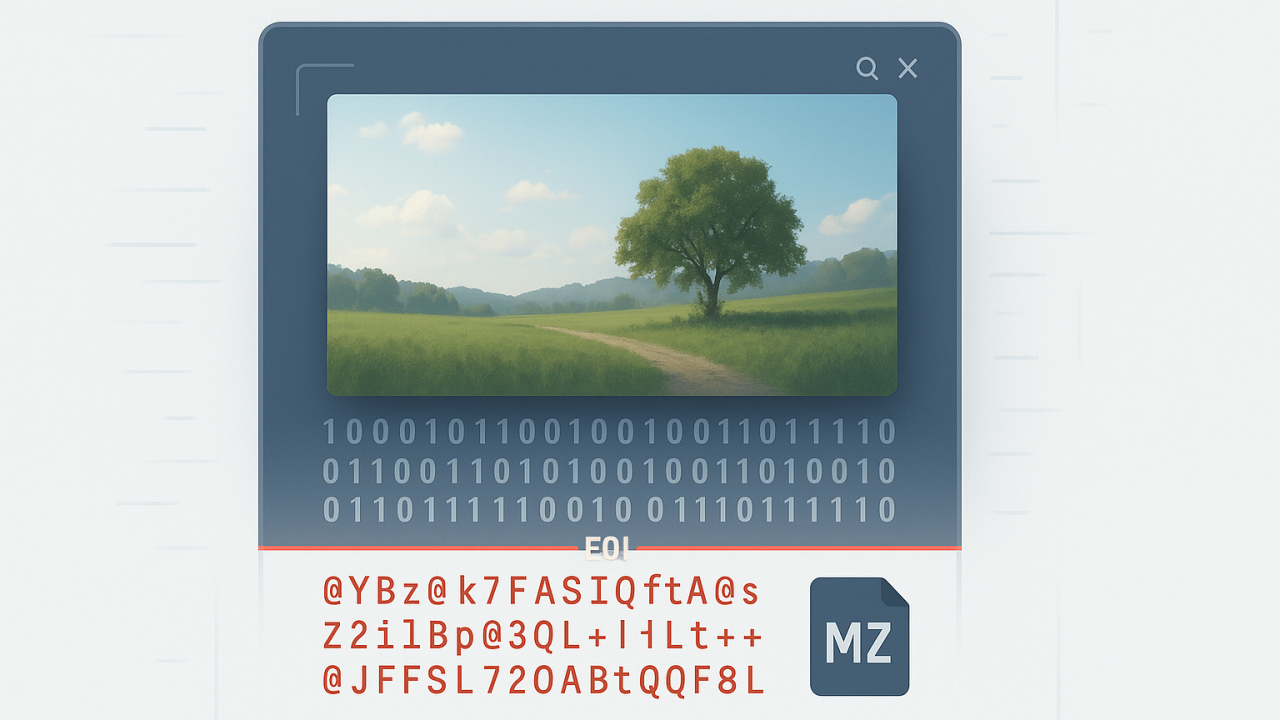
Facturas, órdenes de compra, currículums o documentos compartidos pueden utilizarse como excusa para ejecutar contenido malicioso.
Un solo clic puede abrir la puerta
Un enlace malicioso puede llevarnos a una página preparada para capturar credenciales. Un archivo puede ejecutar malware. Una contraseña comprometida puede permitir el acceso al correo electrónico y a otros sistemas corporativos.
Robo de credenciales → Compromiso de la cuenta → Acceso a información → Suplantación → Nuevos ataques → Fraude o fuga de información
Detente antes de confiar
✓ Verifica quién envía
No te limites al nombre visible. Comprueba la dirección completa y el dominio.
✓ Revisa el enlace
Antes de abrirlo, valida cuál es su verdadero destino.
✓ Desconfía de la presión
Pregúntate por qué necesitan que actúes inmediatamente.
✓ Confirma por otro medio
Si una solicitud es sensible o inesperada, valida su autenticidad por un canal independiente.
El phishing no llega solamente por correo electrónico
Los mismos principios de engaño pueden utilizarse mediante correo electrónico, SMS o smishing, llamadas o vishing, WhatsApp, redes sociales e incluso voz generada mediante Inteligencia Artificial. El canal puede cambiar; el objetivo sigue siendo el mismo: conseguir que confiemos y actuemos antes de verificar.
¿Qué hacer si recibes un mensaje sospechoso?
No necesitas demostrar que se trata de un ataque. Si algo parece extraño: no hagas clic, no abras archivos adjuntos, no respondas entregando información, no ingreses credenciales e informa al equipo encargado de ciberseguridad.
¿Y si ya hice clic?
Informa inmediatamente. Ocultarlo puede hacer que un incidente pequeño termine convirtiéndose en uno mucho mayor. El equipo de seguridad puede necesitar cambiar credenciales, cerrar sesiones activas, analizar el equipo, bloquear dominios y buscar actividad anómala. En ciberseguridad, el tiempo importa.
La mejor defensa empieza contigo
DETENTE → DUDA → REVISA → VERIFICA → ACTÚA
Una pausa de algunos segundos puede evitar un fraude, proteger una cuenta y prevenir un incidente que afecte a toda la organización.
Recuerda
Lo urgente no siempre es real. Un mensaje profesional no necesariamente es legítimo. La IA permite crear engaños cada vez más convincentes. El phishing no llega solamente por correo electrónico. Los pequeños detalles pueden revelar una gran amenaza. Frente a la duda, verifica.
La ciberseguridad empieza contigo
Cada correo que revisamos, cada enlace que validamos y cada solicitud que decidimos confirmar antes de actuar contribuye a proteger a toda la organización. Los atacantes esperan una decisión apresurada. La mejor defensa puede comenzar simplemente tomando una decisión a tiempo.
Detente antes de confiar.