Esta guía táctica está diseñada para ayudar a los equipos TI y CISO a estructurar el cumplimiento en solo 30 días, priorizando resultados tangibles y evidencias que resistan una auditoría.
Contexto:
En Chile, la Ley Marco de Ciberseguridad exige que los Operadores de Infraestructura Crítica (OIV) implementen medidas técnicas y organizacionales verificables. Cumplir ya no basta, ahora hay que demostrar control, trazabilidad y continuidad operativa.
Objetivo:
Ayudar a tu equipo a alcanzar un estado de cumplimiento base en 30 días, sin procesos excesivos ni burocracia.
Principios clave:
- Cumplir no es llenar papeles, es demostrar control.
- Las evidencias deben ser continuas, no puntuales.
- La seguridad debe ser auditable, pero también operativa.
1) Semana : Mapeo y priorización de activos críticos
Objetivo:
Establecer una visión clara de qué sistemas, servicios y datos soportan operaciones críticas (según Ley Marco y exigencias OIV).
Acciones tácticas:
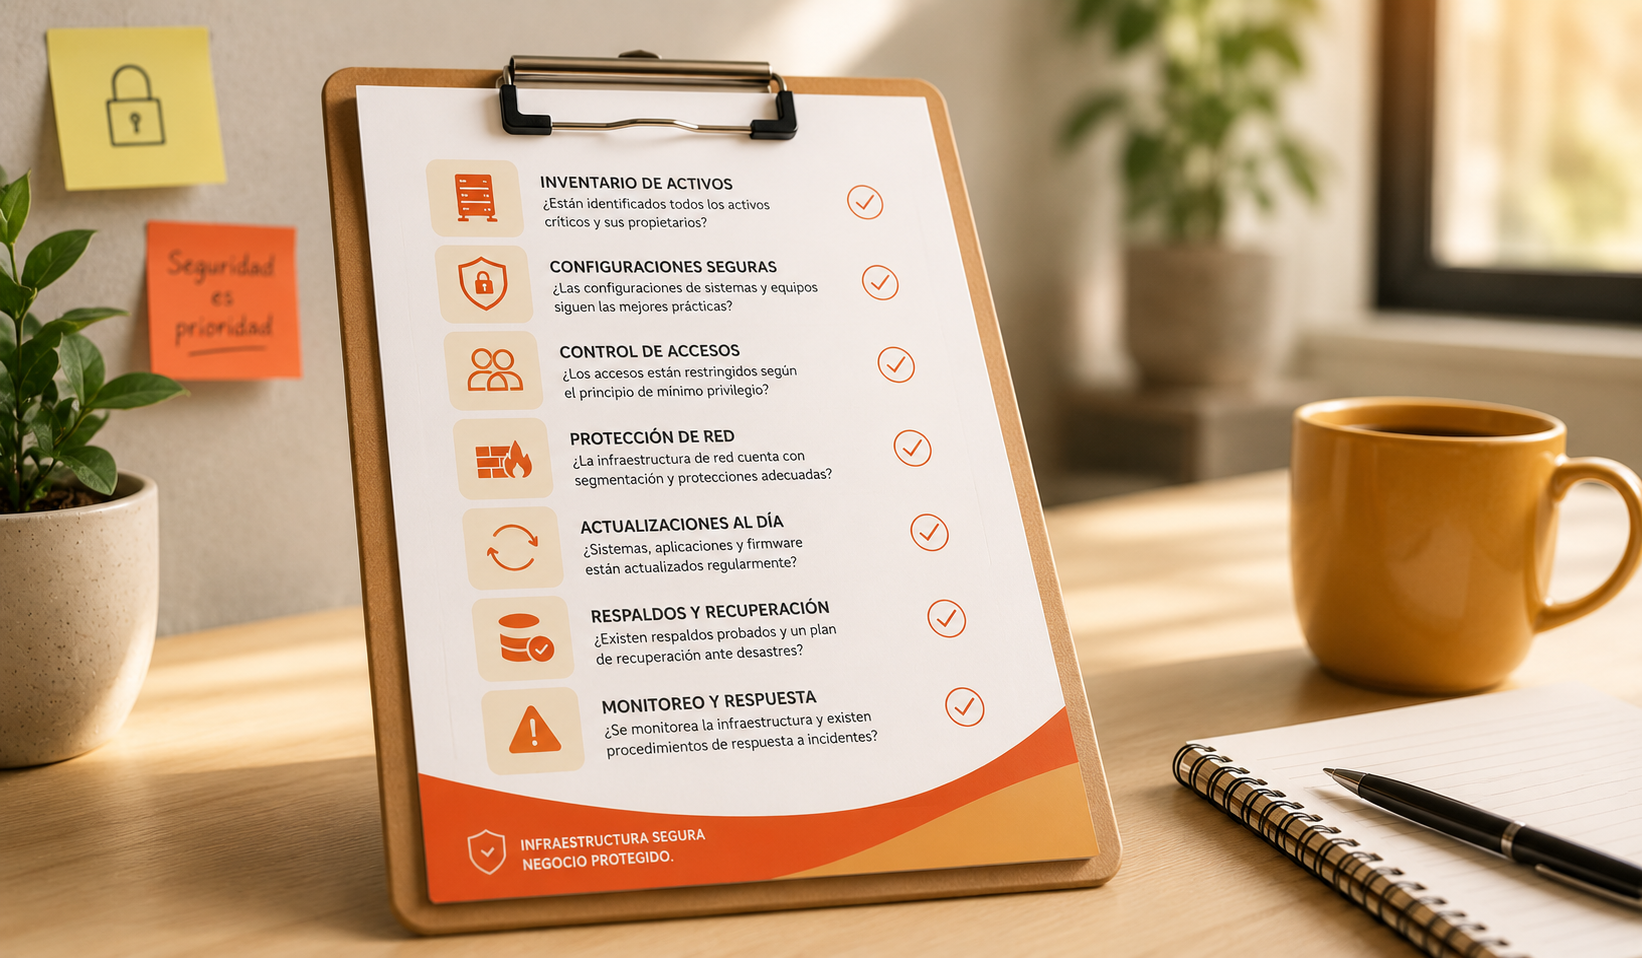
- Identificar activos críticos según impacto operacional y dependencia.
- Servidores de misión crítica, infraestructura de red, sistemas OT, backups.
- Clasificar riesgos top-5 (por disponibilidad, integridad y confidencialidad).
- Asignar responsables (“owners”) por activo.
- Crear inventario con categorías: nombre, ubicación, propietario, criticidad, dependencia.
Evidencias esperadas:
- Matriz de activos actualizada.
- Informe de riesgos iniciales (top-5).
- Designación formal de responsables.
Consejo experto:
El 80% del cumplimiento se construye sobre la visibilidad. Si no se sabe qué se protege, no se puede demostrar control.
2) Semana: Fortalecer la base tecnológica
Objetivo:
Reducir exposición mediante acciones de hardening, actualización y control de accesos.
Acciones tácticas:
- Aplicar parches críticos y actualizaciones en servidores y endpoints prioritarios.
- Estandarizar configuraciones seguras (hardening) en sistemas críticos.
- Implementar MFA para accesos administrativos y VPN.
- Revisar permisos elevados (principio de mínimo privilegio).
- Registrar todas las acciones (bitácora técnica y responsable).
Evidencias esperadas:
- Registro de parches aplicados.
- Lista de sistemas con MFA activo.
- Reporte de cumplimiento de hardening (porcentaje).
- Capturas de configuración segura.
Consejo experto:
Cada control técnico debe dejar rastro. En OIV, lo que no se evidencia, no existe.
3) Semana: Conectividad, monitoreo y respaldo
Objetivo:
Garantizar trazabilidad de eventos, continuidad y capacidad de respuesta ante incidentes.
Acciones tácticas:
- Conectar fuentes de logs al SOC 24/7 (Wazuh o SIEM equivalente).
- Verificar retención de registros (mínimo 90 días) con correlación activa.
- Validar respaldo completo de información crítica y probar su restauración.
- Definir alertas y umbrales para detección temprana de incidentes.
- Elaborar reporte de estado operacional diario/semanal.
Evidencias esperadas:
- Log de conexión de fuentes al SOC.
- Informe de respaldo exitoso (captura o reporte).
- Registro de alertas con fecha/hora.
- Bitácora de validación de monitoreo.
Consejo experto:
Monitorear no es solo mirar: es detectar, escalar y actuar con respaldo documentado.
4) Semana: Simulacro de incidente y tablero de cumplimiento
Objetivo:
Probar la respuesta del equipo y consolidar evidencias para auditoría.
Acciones tácticas:
- Ejecutar un simulacro de incidente (por ejemplo, ransomware controlado o corte de red).
- Documentar roles, tiempos de respuesta y acciones correctivas.
- Consolidar evidencias en un tablero de cumplimiento:
- Accesos, logs, respaldos, parches, simulacros.
- Definir plan 60/90 días para madurar controles.
- Validar trazabilidad con auditor interno o CISO externo.
Evidencias esperadas:
- Informe del simulacro (con tiempos de reacción).
- Dashboard consolidado de cumplimiento.
- Plan de mejora OIV (acciones futuras).
Consejo experto:
Un buen simulacro revela más que diez auditorías. La práctica convierte los controles en cultura.
Conclusión y Plan de Acción
| Acción clave | Plazo | Resultado esperado |
| Evaluar brechas restantes y madurar los controles técnicos (SOC, accesos, respaldos, respuesta). | 60 días | Cobertura completa de evidencias OIV Nivel 1. |
| Incluir pruebas de continuidad (DRP / BCP) y revisión anual de riesgos críticos. | 90 días | Cumplimiento sostenido y trazable. |
| Mantener bitácoras vivas, revisión de logs y simulacros trimestrales. | Continuo | Cultura de cumplimiento integrada al negocio. |
Recomendación:
Cumplir con la normativa OIV no se trata solo de evitar sanciones, sino de garantizar la confianza digital de tu organización. Un entorno monitorizado, controlado y evidenciable es el mejor seguro ante lo inesperado.
Cumplir con la normativa OIV no se trata solo de evitar sanciones, sino de garantizar la confianza digital de tu organización. Un entorno monitorizado, controlado y evidenciable es el mejor seguro ante lo inesperado.
I3G Ciberseguridad, tu tranquilidad digital es nuestra mayor responsabilidad