DMARC (Domain-based Message Authentication, Reporting & Conformance) es un protocolo que ayuda a proteger tu dominio frente a phishing, suplantación de identidad (spoofing) y Business Email Compromise (BEC), al permitir definir cómo deben tratarse los correos que no superan las verificaciones SPF y DKIM.
Esta guía ofrece un recorrido práctico y progresivo para que administradores de correo y postmasters implementen DMARC con confianza: desde un inicio en modo monitoreo (p=none) hasta una política estricta de rechazo (p=reject), mejorando la seguridad sin afectar la entregabilidad del correo legítimo.
Limitaciones de permanecer en p=none o no tener DMARC configurado:
- Con p=none no se solicita cuarentena ni rechazo por fallos de DMARC; los receptores pueden seguir aplicando sus propios filtros antispam.
- Aumenta el riesgo de engaño a clientes o empleados, pérdida de reputación y posibles incidentes de seguridad.
- p=none sí permite obtener visibilidad si se configura rua y se analizan los reportes agregados recibidos. Sin esos reportes, falta información para identificar remitentes y fallos de autenticación.
Consecuencias y riesgos potenciales:
- Phishing exitoso, robo de datos, fraude.
- Mala reputación ante los destinatarios, ISP y sistemas anti-spam.
- Vulnerabilidades regulatorias o incumplimientos de normativas de protección de datos.
Enfoque Secuencial Recomendado (Ejemplo: acme.com)
Fase 1 – Monitoreo (p=none)
v=DMARC1; p=none; rua=mailto:postmaster@acme.com; ruf=mailto:postmaster@acme.com; fo=1
Explicación de los elementos:
- p=none: solicita no modificar el tratamiento del mensaje únicamente por el resultado de DMARC; permite observar los resultados mediante los reportes.
- El modo monitoreo no garantiza la entrega: los receptores mantienen sus controles antispam y de seguridad.
- rua: recibe reportes agregados de autenticación.
- ruf: recibe reportes forenses (más detallados).
- fo=1: solicita reportes ante cualquier tipo de fallo
Objetivo: Identificar los remitentes legítimos y comprobar que cada flujo supera DMARC mediante SPF o DKIM válido y alineado con el dominio visible del remitente (From), sin solicitar cuarentena ni rechazo.
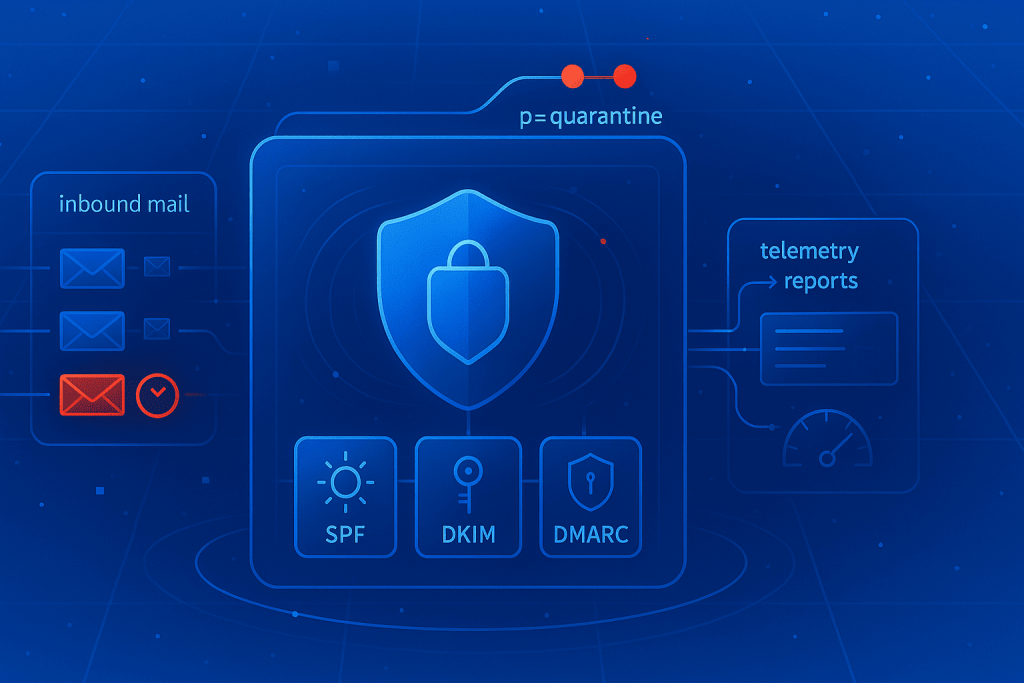
Fase 2 – Cuarentena (p=quarantine)
v=DMARC1; p=quarantine; rua=mailto:postmaster@acme.com; ruf=mailto:postmaster@acme.com; fo=1
Objetivo: Una vez revisados los reportes y corregidos los flujos legítimos, solicitar que los mensajes que no superen DMARC se traten como sospechosos, normalmente enviándolos a spam. Esta etapa ya solicita una medida de tratamiento del correo; no es solo monitoreo. Mantén el análisis de reportes para detectar efectos sobre remitentes legítimos antes de avanzar a rechazo.
Fase 3 – Rechazo (p=reject)
v=DMARC1; p=reject; rua=mailto:postmaster@acme.com; ruf=mailto:postmaster@acme.com; fo=1; sp=reject; adkim=s; aspf=s
Componentes clave:
- p=reject: bloquea (rechaza) correos que no pasan DMARC.
- sp=reject: aplica la misma política a los subdominios.
- adkim=s y aspf=s: exigen alineamiento estricto con DKIM y SPF.
Resultado: El dominio queda protegido contra suplantaciones, permitiendo solo mensajes legítimos correctamente autenticados.
Plan de Implementación y Monitoreo
| Etapa | Acción Recomendada |
|---|---|
| Preparación previa | Asegúrate de tener configurados correctamente SPF y DKIM al menos 48 horas antes |
| Fase 1 – Monitoreo (p=none) | Recopilar y analizar reportes antes de solicitar cuarentena o rechazo. Dos semanas pueden servir como referencia inicial, pero deben cubrirse también los remitentes de uso poco frecuente. |
| Evaluación de reportes | Analizar los reportes “rua” y “ruf”, revisar fallos e identificar remitentes legítimos. |
| Fase 2 – Cuarentena (p=quarantine) | Solicitar tratamiento como sospechosos para los mensajes que fallen DMARC, tras validar los flujos legítimos. Seguir revisando los reportes. |
| Fase 3 – Rechazo (p=reject) | Avanzar una vez que se hayan corregido los flujos legítimos y validado los efectos de la política. |
| Seguimiento continuo | Revisar reportes periódicamente y actualizar SPF/DKIM según cambios en infraestructura o proveedores. |
Recomendaciones Adicionales
- Canal dedicado para reportes: Usar una casilla específica para rua/ruf o integrar con herramientas como DMARCian, EasyDMARC u otras para procesamiento automático.
- Herramientas de análisis: Utilizar portales o dashboards que faciliten la interpretación de datos y la visualización de tendencias.
- Comunicación interna: Informar a equipos y usuarios sobre los cambios, especialmente al pasar de monitoreo a cuarentena y, posteriormente, a rechazo.
- Inclusión progresiva: Si usas servicios de terceros, asegúrate de que estén autenticados correctamente para que no se bloqueen los envíos legítimos.
Conclusión
Implementar DMARC mediante un enfoque escalonado —empezando con p=none para monitorear, pasando a p=quarantine para solicitar cuarentena y avanzando a p=reject para solicitar rechazo— ayuda a proteger tu dominio con visibilidad y control. La transición debe basarse en los reportes y la validación de los flujos legítimos para reducir el riesgo de interrumpirlos. Al activar reportes (rua/ruf), depurar fuentes de envío y alinear SPF/DKIM antes de endurecer la política, el equipo técnico de acme.com podrá reforzar la seguridad anti-spoofing con confianza, trazabilidad y capacidad de ajuste continuo.
Referencia técnica: RFC 9989 — DMARC, sección 3.2.12 (modo monitoreo) y sección 5.1 (despliegue y análisis de reportes).